Fallstudie · IT-Automatisierung · Service Design
Gesperrte Konten: Hilfe, bevor jemand anrufen muss
Wer sich ein paarmal vertippt, ist plötzlich aus dem eigenen Rechner ausgesperrt und wartet auf die IT. Ich habe eine Automatisierung gebaut, die versehentliche Sperren schnell aufhebt und auffällige Fälle trotzdem bei der IT lässt.
- Rolle
- Analyse, Konzept, Umsetzung
- Zeitraum
- 2026
- Technik
- PowerShell, Active Directory, Monitoring
- Status
- Im Einsatz
Diese Fallstudie beschreibt das Prinzip. Interne Systemnamen, Schwellenwerte und Konten sind bewusst weggelassen oder erfunden.
Auf einen Blick
ProblemEin Tippfehler beim Passwort hieß: Konto gesperrt, IT anrufen, warten.
LösungEine Automatisierung, die harmlose Sperren aufhebt und auffällige Fälle bewusst bei der IT lässt.
Meine RolleAnalyse, Regeln, Umsetzung und Tests im Betrieb, mit KI-Unterstützung beim Skript.
ErgebnisIm Einsatz, mit eigener Monitoring-Ansicht und Protokoll für jede Entscheidung.
Ausgangslage: Ein Tippfehler kostet mehr Zeit als nötig
Konten sperren sich nach mehreren falschen Passwörtern automatisch. Das ist richtig so, denn es schützt vor Angriffen. Im Alltag trifft es aber fast immer Kolleginnen, die sich nur vertippt haben, etwa nach einer Passwortänderung oder weil ein altes Passwort noch auf dem Handy gespeichert ist.
Für sie heißt das: Arbeit unterbrochen, IT anrufen, warten. Für die IT heißt es: immer wieder dieselbe Anfrage. Beide Seiten verlieren Zeit für ein Problem, das eigentlich keines ist.
Das Ziel war deshalb, versehentliche Sperren ohne Wartezeit aufzulösen, ohne den Schutz vor echten Angriffen aufzugeben.
Die eigentliche Designfrage: Wem helfe ich, und wen halte ich auf?
Alle Sperren automatisch aufzuheben wäre bequem, aber unsicher. Gar nichts zu ändern wäre sicher, aber frustrierend. Die Lösung liegt dazwischen: Gelegentliche Sperren werden automatisch aufgehoben, weil sie fast immer harmlos sind. Wiederholt sich eine Sperre auffällig, bleibt das Konto gesperrt, und die IT schaut es sich an.
- Konto gesperrt automatisch entsperrt
- Konto erneut gesperrt automatisch entsperrt
- Sperre wiederholt sich bleibt gesperrt, IT prüft
Nur aktive Konten, damit nichts Altes wieder aufwacht
Die Automatisierung berücksichtigt ausschließlich aktive Benutzerkonten. Deaktivierte Konten, zum Beispiel von ehemaligen Mitarbeitenden, bleiben unberührt. Eine Regel, die man leicht übersieht und die genau deshalb von Anfang an fest eingebaut ist.
Sichtbar für die IT, ohne das Bestehende anzufassen
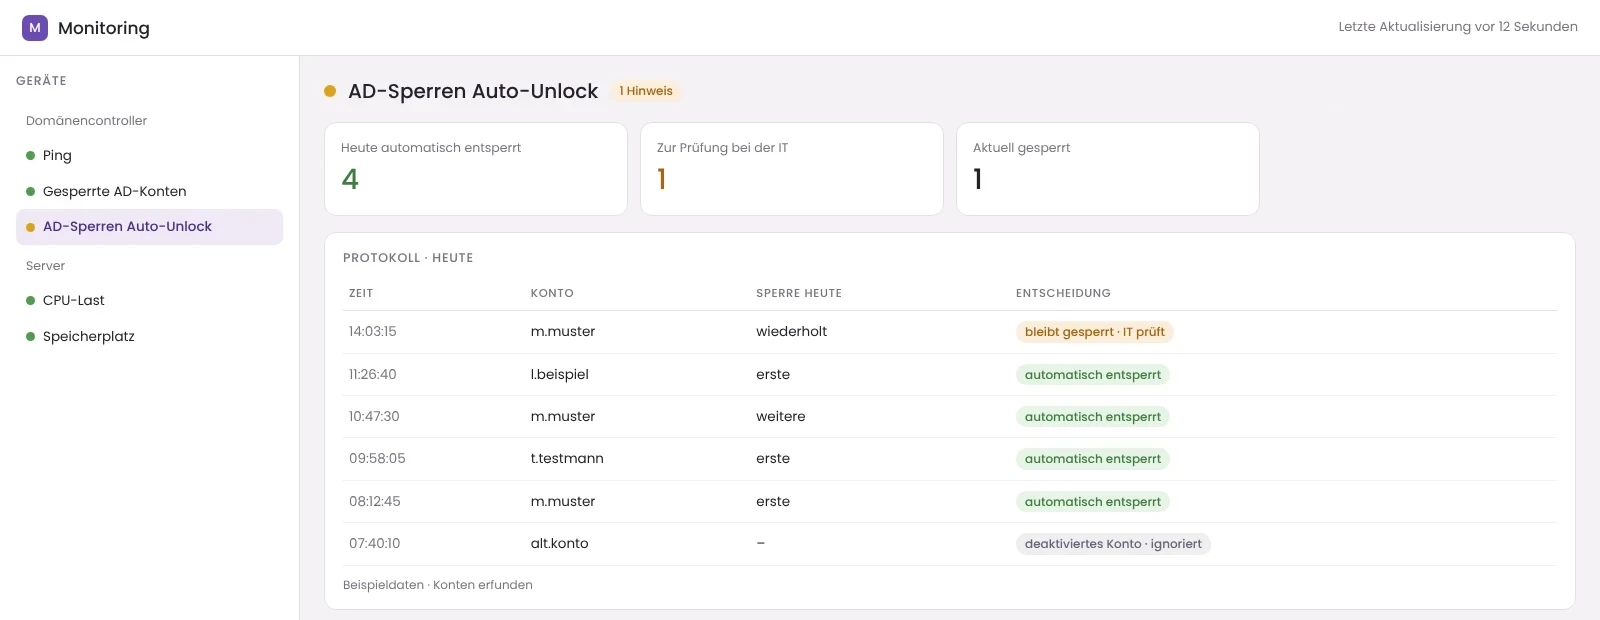
Eine Automatisierung, die im Hintergrund unsichtbar arbeitet, schafft kein Vertrauen. Deshalb gibt es im Monitoring eine eigene neue Ansicht, die zeigt, wie viele Konten heute automatisch entsperrt wurden und welche zur Prüfung offen sind. Die bisherige Überwachung der gesperrten Konten habe ich bewusst nicht verändert, damit sich für das Team nichts Gewohntes verschiebt.
Nachvollziehbar statt magisch
Jede automatische Entsperrung wird protokolliert: wann, welches Konto, welche Entscheidung. Die Kommentare im Skript sind auf Deutsch, damit auch Kolleginnen ohne Programmierhintergrund verstehen, was passiert und warum.
Mit KI gebaut, von mir entschieden
Das Skript habe ich mit Unterstützung von Claude geschrieben. Die Idee, die Regeln, also was automatisch passiert und was bewusst bei der IT bleibt, sowie das Testen im echten Betrieb kamen von mir.
Was ich gelernt habe
- Auch Infrastruktur hat eine Nutzererfahrung. Niemand sieht das Skript, aber alle merken, ob sie nach einem Tippfehler weiterarbeiten können oder warten müssen.
- Gute Automatisierung weiß, wann sie aufhört. Die wichtigste Entscheidung war nicht, was automatisch passiert, sondern was bewusst beim Menschen bleibt.
- Vertrauen entsteht durch Sichtbarkeit. Erst die eigene Monitoring-Ansicht und das Protokoll haben die Automatisierung für das Team wirklich nutzbar gemacht.
Lust auf mehr?
Ich freue mich über Fragen zu diesem Projekt oder ein Gespräch über eine Stelle im Bereich UX/UI und Frontend.